
Reklaamiagentuuri Milos tegevjuht Brit Mesipuu kirjutab, et saab aina rohkem kirju ja kõnesid stiilis „Mu Facebooki konto pandi kinni“, „Meta reklaamikonto blokeeriti ära“ või „Meta ei lase enam sisse logida“. Ekspert selgitab, kuidas seda ära hoida ja mida teha, kui Facebook enam sisse ei lase.
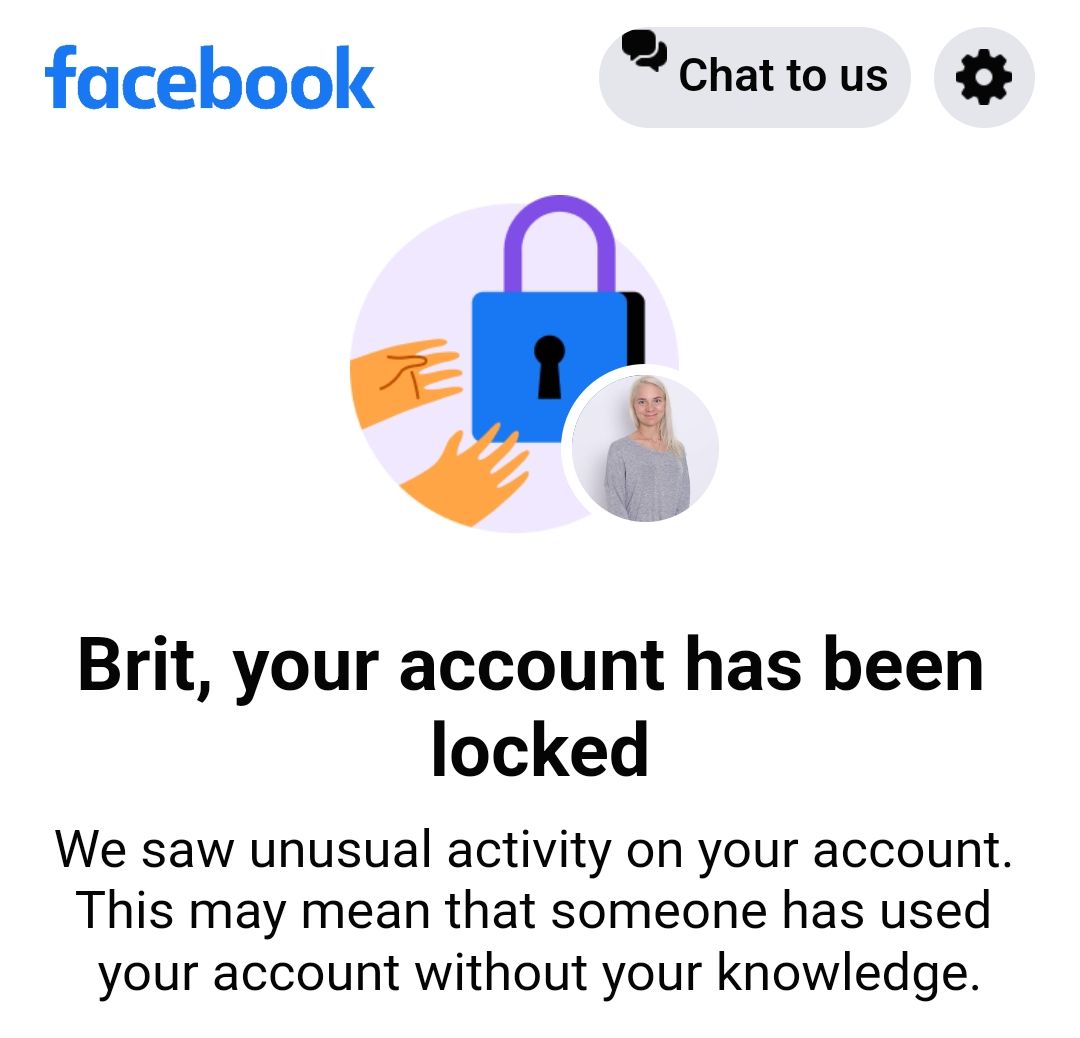
Ma ei räägi ainult suurtest ettevõtetest, agentuuridest või inimestest, kes haldavad kümnete tuhandete eurode suuruseid reklaamieelarveid. Väga palju on ka täiesti tavalisi Facebooki ja Instagrami kasutajaid, kelle konto läheb lukku, ligipääs piiratakse või kelle konto sootuks üle võetakse.
Mis on selle kõige hullem osa? Paljud ütlevad esimese asjana: „Aga ma ei teinud ju midagi valesti.“
Meta turvasüsteemid muutuvad aga järjest automatiseeritumaks, samal ajal muutuvad ka pettused üha professionaalsemaks. Nende kahe vahele jääb aga täiesti tavaline kasutaja.
Miks Facebooki või Meta konto üldse lukku läheb?
Põhjuseid võib olla väga erinevaid ning probleem ei tähenda alati seda, et oled ise midagi valesti teinud.
Mõnikord kahtlustab Meta konto ülevõtmist. Mõnikord on probleem reklaamikontos. Mõnikord tuvastatakse ebatavaline sisselogimine. Mõnikord on tegemist päriselt reeglite rikkumisega. Vahel võib inimene sattuda olukorda, kus automaatne turvakontroll lihtsalt ei lase teda enam kontole tagasi.
Pikema võimalike põhjuste ülevaate leiad ka siit.
Meta ise soovitab kasutada turvakontrolli ehk Security Checkupi, jälgida aktiivseid sisselogimisi, sisse lülitada tundmatute sisselogimiste teavitused ning kasutada kaheastmelist autentimist. Kui paljud seda aga päriselt teevad? Siiani ma pole kuulnud kellegi suust, et aga alles eelmisel nädalal oli mu kontoga kõik korras, ise vaatasin.
-
Meta turvakontroll on järjest automatiseeritum
Meta platvormidel liigub tohutul hulgal kontosid, reklaame, sisselogimisi ja muid tegevusi. Sellist mahtu ei ole võimalik käsitsi kontrollida, mistõttu toimub suur osa turvakontrollist automaatselt.
See on ühest küljest väga loogiline. Kui keegi proovib su kontole teisest maailma otsast sisse logida, siis tahadki, et süsteem reageeriks kiiresti. Teisest küljest tähendab automatiseerimine seda, et vahel võib süsteem pidada täiesti normaalset tegevust ebatavaliseks.
Näiteks võib turvakontrolli käivitada
- sisselogimine uuest seadmest või asukohast;
- konto õiguste muutmine;
- kahtlane kolmanda osapoole rakendus;
- võimalik konto ülevõtmise muster.
Siin tasub teha olulist vahet: kõik sellised olukorrad ei tähenda automaatselt blokeeringut ning Meta ei avalda täielikku loetelu oma reeglitest, mille alusel turvasüsteemid otsuseid teevad. See on üsna loogiline, sest muidu ka pahalased käituksid vastavalt sellele, kuidas kontrolli mitte sattuda.
- Andmepüük on endiselt üks suuremaid ohte
See on teema, mida ma ilmselt kõige rohkem korrutan. Sa saad e-kirja või Messengeris teate:
- „Teie leht rikub Meta reegleid“;
- „Teie reklaamikonto suletakse 24 tunni jooksul“;
- „Teie leht eemaldatakse autoriõiguste rikkumise tõttu“;
- „Kinnitage oma konto kohe“.
Kirjas on link. Leht näeb välja täiesti Meta moodi. Seal on logo, värvid, isegi kasutajaliides võib tunduda õige. Sisestad kasutajanime ja parooli. Seejärel küsitakse 2FA koodi ja ongi kõik.
Ja kõik see tundub nii „päris“, et ka mina, kes ma näen klientide saadetud teavitusi, pean vahel mitu korda vaatama, kas on see nüüd ikka õige või ei.
Kõige elementaarsem reegel:
Ära logi Metasse sisse lingi kaudu, mille said e-kirja või sõnumiga.
Kui saad kahtlase teate, mine ise Facebooki või Meta Business Suite’i ja kontrolli, kas sama teade on seal olemas. Mina isiklikult ei ole näinud nende pikkade aastate jooksul, mil Meta kontodega olen üritanud abiks olla, et Meta kirjutab sulle päriselt ise, et kuule, jama on majas, mine nüüd tee seda, teist või kolmandat.
Sellest, et su konto on kinni, saad sa teada ise kontole minnes ja tagantjärele. Nad ei hoiata sind ette.
2FA on hädavajalik, kuid mõtle ka sellele, mis saab, kui see ei tööta
Kaheastmeline autentimine ehk 2FA on üks olulisemaid asju, mida saad oma konto kaitsmiseks teha. Meta ise soovitab 2FA kasutamist ning lisaks ka tundmatute sisselogimiste teavituste sisselülitamist. Siin on aga üks oluline konks.
Eestis on kahjuks liigagi tavapärane, et 2FA, mis on pandud saatma koodi SMS-iga, ei jõua kohale. Ka mu enda kontoga on sama asi. Tegelesin sellega kevadel kuude kaupa Meta kasutajatoe kaudu ning nad ei suutnud seda korda teha. Lõpuks leidsin Redditist alternatiivse lahenduse, kuidas numbrist üldse vabaneda.
Mõnele inimesele olen julgenud veel seda soovitada proovida, kuid sellega võib ka väga halvasti minna, seega neid nõuandeid siin ma eraldi avaldama ei hakka.
Seega:
- eelista alati autentimisrakendust;
- salvesta taastamiskoodid;
- ära hoia kogu taastamisvõimalust ainult ühes telefonis;
- vaata üle, kas sinu telefoninumber ja e-post on endiselt õiged.
NB! Ettevõtte konto puhul ei piisa sellest, kui sinul ja su töötajatel on 2FA.
Kui Business Portfolios see puudub, oled häkkeritele lihtne saak, et nad su krediitkaardi tühjaks tõmbaksid. Eestis olen kokku puutunud olukorraga, kus suurim summa, mis ööga varastati, oli 5700 eurot, aga õnneks sain selle tagasi, alati nii aga ei lähe! See sõltub suuresti sellest, kas mindi sisse ettevõtte või inimese kaudu. Seal on Meta jaoks suur vahe.
- Konto ülevõtmine ei pruugi alguses üldse välja paista
Kõige ohtlikumad olukorrad ei ole alati need, kui sind kohe kontolt välja visatakse. Vahel saab pettur ligipääsu ning hakkab kõigepealt lihtsalt vaatama, mida sinu konto kaudu teha annab.
Ta võib:
- lisada Business Portfolio juurde uusi inimesi;
- muuta õigusi;
- luua reklaame ka enda ettevõttele;
- kasutada olemasolevat makseviisi;
- eemaldada sind hiljem administraatori rollist (mis on hästi tavaline).
Seega ära tee turvakontrolli ainult siis, kui midagi juba juhtus. Tee seda enne!
Meta kasutajatugi on endiselt üks valusamaid kohti
Nüüd jõuame selleni, kus paljud inimesed päriselt murduvad. Kui konto läheb kinni, tahaksid kõik loomulikult kellelegi helistada ja öelda: „Tere, siin on juhtunud mingi eksitus, palun tehke konto lahti.“
Paraku pole Meta kasutajatoeni pääsemine nii lihtne.
(Tava)kasutaja satub sageli automaatsete abivormide ja korduvate abiartiklite ringi. Ettevõtetel on see valik tavaliselt siiski suurem ja jõuab ka päris-inimesteni. Iseasi, kui entusiastlikult nad sinuga kaasa mõtlevad. Olen pidanud kasutama vahendeid väga meelitavatest sõnadest karmide kriitikanoolteni, et nad ei suunaks mind vaid lingile, kust saaksin lugeda, milliseid reegleid ma võisin rikkuda.
See on koht, kus pean ka ise konsultatsioone andes üsna tihti ütlema, et ehkki ma tegelen Meta probleemidega keskmisest enam, ei suuda minagi imesid teha.
Ma võin teada rohkem kohti, kust vaadata, milliseid samme proovida või milliseid ligipääse kontrollida, aga kui Meta süsteem ei anna enam taastamisvõimalust, ei ole ka turundajal kusagil salajast „ava konto“ nuppu olemas.
Seetõttu on ennetus kordades lihtsam kui konto taastamine.
Kuidas oma Facebooki ja Meta kontosid enne probleemi kohe kaitsta?
Kui sul ei ole veel 2FA-d, tee see kohe. Meta pakub 2FA-d lisakaitsekihina uue arvuti, telefoni või tahvelarvuti kaudu sisselogimisel.
Mina eelistaksin autentimisrakendust SMS-ile, aga kõige tähtsam on see, et sul oleks mingi 2FA.
Seejärel tee nii:
- salvesta taastamiskoodid;
- kontrolli taastamise e-posti;
- kontrolli telefoninumbrit;
- tee kindlaks, et vähemalt üks varumeetod päriselt toimib.
Lülita sisse tundmatute sisselogimiste teavitused
See on üks lihtsamaid, aga alakasutatud turvaseadeid. Meta saadab teavituse, kui sinu kontole proovitakse sisse logida seadmest, mida süsteem ei tunne. See tellitud teavitus näitab ka seadet ja asukohta. Kui saad sellise teate ja see ei olnud sina, reageeri kohe. Mitte homme, vaid kohe.
Kõige olulisem!
Ära jäta kogu ettevõtet ühe inimese isikliku Facebooki konto külge. See on ettevõtete puhul üks kõige suuremaid riske.
Kui ainult üks inimene haldab ettevõtte kontot administraatori tasemel korraga
- Facebooki lehte,
- Instagrami kontot,
- reklaamikontot,
- Facebooki pikslit,
- Business Portfoliot,
- makseviise,
siis võib ühe isikliku konto lukustumine halvata kogu ettevõtte Meta turunduse.
Business Portfolios peaksid olema läbimõeldud õigused ja vähemalt kaks usaldusväärset inimest, kellel on vajalik ligipääs. Naljaga pooleks ütlen, et päästvaks inimeseks sobivad kõik, keda usaldad, aga ämm äkki esimesse ringi ei läheks.
See ei tähenda, et kõik peaksid olema „superadminnid“. Vastupidi – ei tohi olla! Anna inimestele ainult need õigused, mida nad päriselt vajavad.
Aga ära tekita olukorda, kus üks inimene on ainus võti kogu majale.
Tee kord kvartalis ligipääsude digikoristus
Võta kord kvartalis pool tundi ja vaata üle:
- kes on Business Portfolios;
- kes pääseb Facebooki lehele;
- kes pääseb Instagrami kontole;
- kellel on reklaamikonto õigused;
- millised rakendused on ühendatud;
- millistes seadmetes oled sisse logitud.
Kui inimene enam ettevõttes ei tööta, eemalda tema ligipääs. Kui agentuuriga koostöö lõppes kaks aastat tagasi, ei pea nende kontod sinu Business Portfolios igavesti alles hoidma. Aga veelkord – enne kui eemaldad, pane kindlasti keegi teine täisadministraatoriks!
Ära jaga isiklikke paroole
See tundub elementaarne, aga praktikas näen seda juhtuvat endiselt: „Ma annan sulle oma Facebooki parooli, pane reklaam üles.“
Ei, seda ei tohi teha, Facebooki isiklik konto on isiklik konto. Töökaaslasele, agentuurile või freelancerile tuleb anda ligipääs läbi Meta ärilahenduste, mitte jagada talle oma kasutajanime ja parooli.
Kontrolli, millistes seadmetes oled sisse logitud
Kui sa pole seda tükk aega teinud, soovitan kohe üle vaadata Meta „Where You're Logged In“ ehk aktiivsete sessioonide vaate. Seal näed seadmeid, mida on hiljuti sinu kontole sisselogimiseks kasutatud.
Kui nimekirjas on
- vana telefon,
- hotelliarvuti,
- seade, mida sa ei tunne,
- asukoht, kus sa pole käinud,
siis logi sessioon välja ja kontrolli konto turvalisust.
Ära sõltu ainult Facebookist ja Instagramist
See on minu jaoks kogu teema kõige olulisem osa. Sa võid teha kõik õigesti ja ikkagi võib midagi juhtuda. Seetõttu ei tohiks Meta olla koht, kus asub kogu sinu ettevõtte äritegevus ja n-ö kliendibaas.
Sotsiaalmeedia jälgijad ei kuulu sulle. Need on inimesed, kellele platvorm lubab sul ligipääsu seni, kuni sinu konto ja platvorm toimivad. Oma kliendibaas ja meililist on hoopis teine asi.
Tee endale enne kriisi lihtne Meta varuplaan
Kui soovid sellest artiklist kaasa võtta konkreetse tegevusplaani, siis pane enda jaoks kirja:
- Kas mul on kaheastmeline autentimine (2FA) aktiivne?
- Kas kasutan selleks SMS-i või autentimisrakendust?
- Milline e-posti aadress on minu Facebooki kontoga seotud?
- Milline telefoninumber on kontole lisatud?
- Kus asuvad minu 2FA taastamiskoodid?
Kui sul on ettevõte, vaata üle ka oma Business Portfolio:
- Kes on minu Business Portfolio administraatorid?
- Kas Business Portfoliol on 2FA nõue sisse lülitatud?
- Kellel on millised õigused ja ega kontoga pole seotud vanu kliente või partnereid?
- Kas kontoga on seotud aegunud kolmanda osapoole rakendusi või API integratsioone, mis tuleks turvalisuse eesmärgil eemaldada?
Meta turvasüsteemide blokeeringute ja ülevõtmiste ees ei ole keegi täielikult kaitstud, kuid ennetus on alati kordades lihtsam ja odavam kui hilisem taastamine. Seega võta juba täna see pool tundi, et seadistada turvaline 2FA ja korrastada oma ettevõtte Business Portfolio ligipääsud.